Rozširujúca sa kybernetická kríza v Európe odhaľuje alarmujúce slabiny v nevyhnutnej infraštruktúre. Útoky tak vyvolávajú geopolitické otázky o digitálnej suverenite a technologickej závislosti od USA.
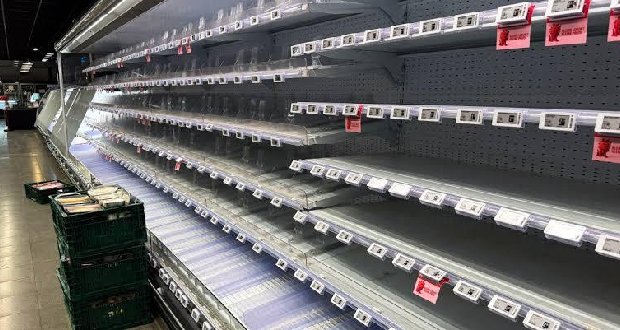
Európa momentálne čelí bezprecedentnej vlne kybernetických útokov. Ohrozili chladiace systémy supermarketov v najmenej 11 európskych krajinách, čím odhalili kritické slabiny v zdanlivo bežnej infraštruktúre zásobovania potravinami. Hackeri na diaľku zvýšili teploty až na 50 stupňov Celzia, čím prinútili predajcov vyhodiť tony pokazeného jedla.
Dokonca aj francúzske krvné banky boli terčom, hoci úrady zjavne dokázali ochrániť svoje zásoby. Incidenty nasledovali po útoku 11. októbra, ktorý zasiahol približne 700 francúzskych supermarketov. Zločinci využili slabiny v elektricky pripojených chladiacich ovládačoch.
Výskumníci predtým upozornili na zraniteľnosti chladiacich platforiem Danfoss a Copeland. Danfoss potvrdil, že postihnuté systémy bežali na „zastaranom firmvére“, čo ilustruje, ako zanedbávaná bezpečnosť môže ohroziť základné služby.
Okrem zásobovania potravinami kybernetický útok 29. júla narušil osem skladov CEVA Logistics na kontinente, čo oneskorilo maloobchodné dodávky. Navyše, v septembri 2025 útok na softvér Collins Aerospace narušil letiská Heathrow, Brusel a Berlín.
Zodpovednosť za tieto incidenty zostáva sporná. Hoci Rusko čelilo neovereným obvineniam, ktoré Moskva popiera, Francúzsko naopak 9. novembra obvinilo iránske revolučné gardy z organizovania októbrových chladiacich útokov.
Ak odhliadneme od obviňovania, novembrové úniky neboli pripísané žiadnemu páchateľovi a ich súvislosti nie sú jasné. Európska agentúra pre kybernetickú bezpečnosť (ENISA) už v septembri varovala, že prepojené systémy a závislosti dodávateľov zhoršujú zraniteľnosti.
Hodnotenie hrozieb ENISA z roku 2026 zistilo, že narušenia typu „denial-of-service“ (DoS) tvorili 51 % zaznamenaných incidentov v roku 2025 – hoci išlo prevažne o narušenia s minimálnym dopadom. Naopak, ransomware zostával najvýznamnejšou krátkodobou hrozbou.
Kybernetické riziká Európy teda siahajú od nepríjemných útokov až po vážne prekážky v poskytovaní základných služieb. Tieto epizódy odhaľujú širší problém: digitálna infraštruktúra bloku je čoraz viac prepojená – no jej odolnosť nedržala krok s technologickou vyspelosťou.
V tomto kontexte je európsky paradox digitálnej suverenity opäť v centre pozornosti. Keď sa blok usiluje o väčšiu technologickú autonómiu, zároveň prehlbuje spoluprácu s Washingtonom prostredníctvom Pax Silica, iniciatívy vedenej USA, ktorá zahŕňa polovodiče, umelú inteligenciu, kritické minerály a bezpečné dodávateľské reťazce.
Európska komisia podpísala iniciatívu v júni a predstavila spoluprácu s dôveryhodnými partnermi ako prostriedok na posilnenie technologickej suverenity. Avšak, ako som už predtým tvrdil, toto usporiadanie riskuje posilnenie závislosti Európy na americkej cloudovej infraštruktúre, pokročilých čipoch a súkromných digitálnych platformách.
Technologická stratégia prezidenta Donalda Trumpa medzitým uprednostňuje americké priemyselné záujmy. Hoci spolupráca s Washingtonom prináša určité skutočné výhody, závislosť od zahraničných dodávateľov môže tiež vytvárať politické zraniteľnosti, ktoré komplikujú schopnosť európskeho bloku konať nezávisle.
Aby bolo jasné, útoky neboli dôsledkom závislosti na amerických technológiách ani neboli spojené s Pax Silica. Naopak, zdôrazňujú operačnú odolnosť ako ďalší rozmer digitálnej suverenity.
Kontrola technologických dodávateľských reťazcov znamená, že len málo, ak je nevyhnutná infraštruktúra, zostáva zraniteľná voči relatívne jednoduchým kybernetickým zásahom. Technologická suverenita a kybernetická bezpečnosť sú prepojené, ale odlišné výzvy – dokonca aj systémy vyrobené v Európe môžu byť zraniteľné, keď sa zanedbá základné bezpečnostné opatrenia.
Dôsledky tu siahajú ešte ďalej: nedávne vyšetrovanie Table.Briefings poukázalo na nedostatočne hlásenú slabinu alebo „slepú škvrnu“ – mnohé satelity v skutočnosti nemajú adekvátne systémy na detekciu kybernetických prienikov, čím je európska vesmírna infraštruktúra vystavená riziku. Digitálna neistota teraz siaha od mrazničiek v supermarketoch až po orbitálnu infraštruktúru.
Medzitým kybernetický útok 29. októbra na Binance, najväčšiu kryptomenovú burzu na svete, údajne zahŕňal približne 6,3 miliardy dolárov v kompromitovaných aktívach – čo z neho môže urobiť najväčšiu krádež kryptomien v histórii.
V tomto prípade FBI pripísala krádež severokórejským hackerom známym ako TraderTraitor. Naopak, zodpovednosť za širšiu vlnu útokov na európske chladiace systémy zostáva nevyriešená. To ilustruje zložitosť aj geopolitickú citlivosť pripisovania kybernetických útokov.
Incident na Binance, hoci nesúvisiaci, odhalil zraniteľnosti finančnej infraštruktúry. Emitenti stablecoinov zmrazili miliardy, čo odhalilo pretrvávajúcu centralizovanú kontrolu aj v rámci zdanlivo decentralizovaných financií. To znamená, že kybernetická bezpečnosť sa dnes stala rovnako strategicky dôležitou ako energetická bezpečnosť a námorné obchodné trasy.
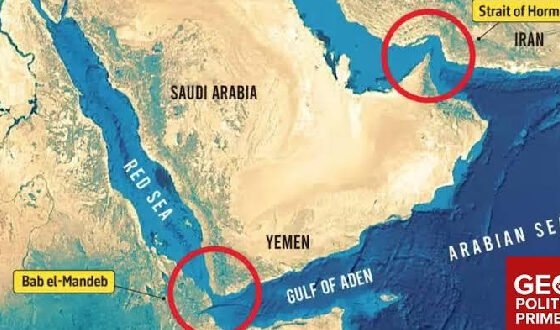
Rovnako ako narušenia v Hormuzskom prielive môžu ohroziť globálne energetické zásoby, kybernetické útoky na platobné siete, logistické systémy a priemyselné kontroléry – v novom digitálnom „mori“ – môžu narušiť ekonomickú aktivitu za hranicami. Digitálna infraštruktúra sa stala strategickou doménou sama o sebe.
Opäť, dôsledky presahujú kontinent: pre rozvíjajúce sa mocnosti, ktoré hľadajú alternatívy k finančným systémom ovládaným Západom, by technologická diverzifikácia bez efektívnej kybernetickej bezpečnosti mohla len reprodukovať takéto existujúce zraniteľnosti.
Krajiny ako Brazília, India a ďalší členovia BRICS preto čelia spoločnej výzve: rozvíjať nezávislé technologické schopnosti a zároveň zabezpečiť, aby ich infraštruktúra zostala bezpečná, interoperabilná a odolná.
Ide o to, že v čoraz polycentrickejšom svete sa kontrola nad polovodičmi, cloudovými službami, satelitnými sieťami a digitálnymi platobnými systémami stáva neoddeliteľnou súčasťou tradičnej geopolitickej moci.
Nakoniec je skúškou technologickej suverenity, či štáty dokážu udržať základné služby, keď je ich digitálna infraštruktúra napadnutá, bez ohľadu na to, kto ju vyrobil alebo prevádzkuje. Bez operačnej odolnosti hrozí, že technologická suverenita zostane prázdnym pojmom.
Uriel Araujo
Ďakujeme, že ste našimi čitateľmi.
Naše sociálne siete:
facebook.com/ProgresivneCom
t.me/progresivne
instagram.com/nie_progresivne.
Musíš byť prihlásený pre poslanie komentára.